Claude Mythos ist nicht wegen Benchmarks brisant
Wenn die Angaben aus der System Card stimmen, geht es nicht um einen besseren Chatbot. Es geht um ein Modell, das alte Schwachstellen findet, Exploits verkettet und die Frist für echte Cyberrisiken verkürzt.
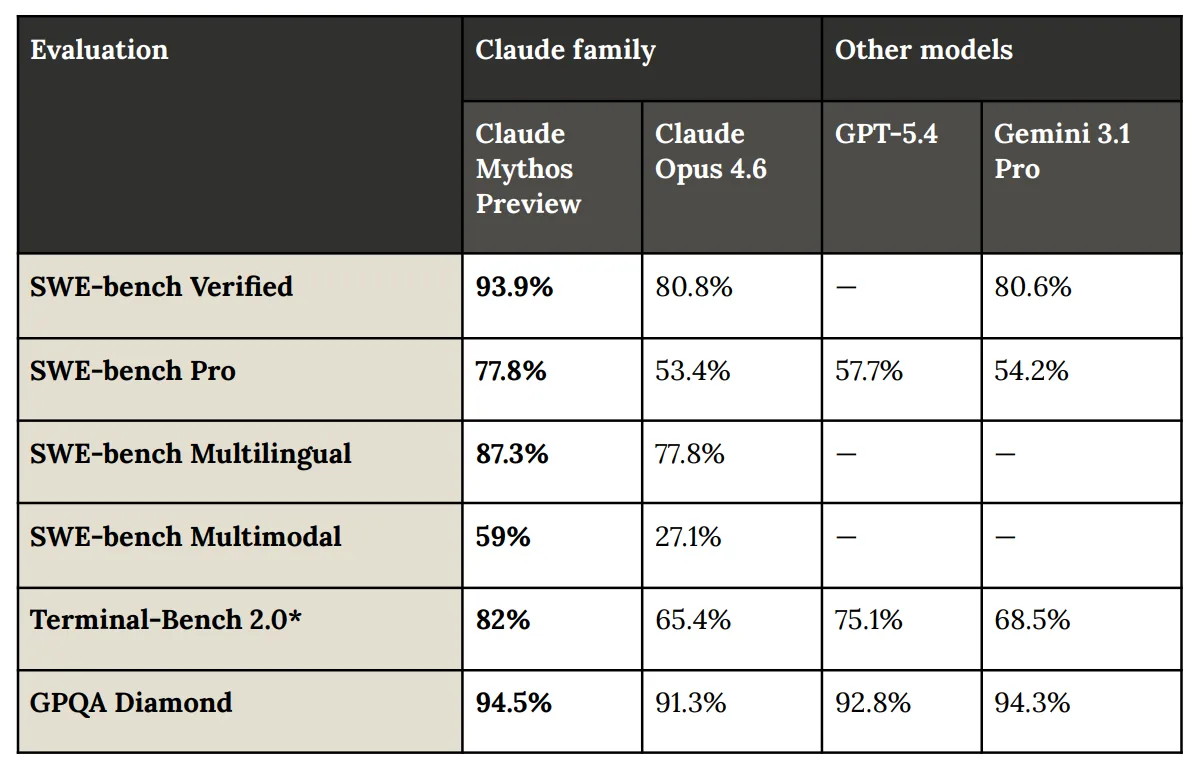
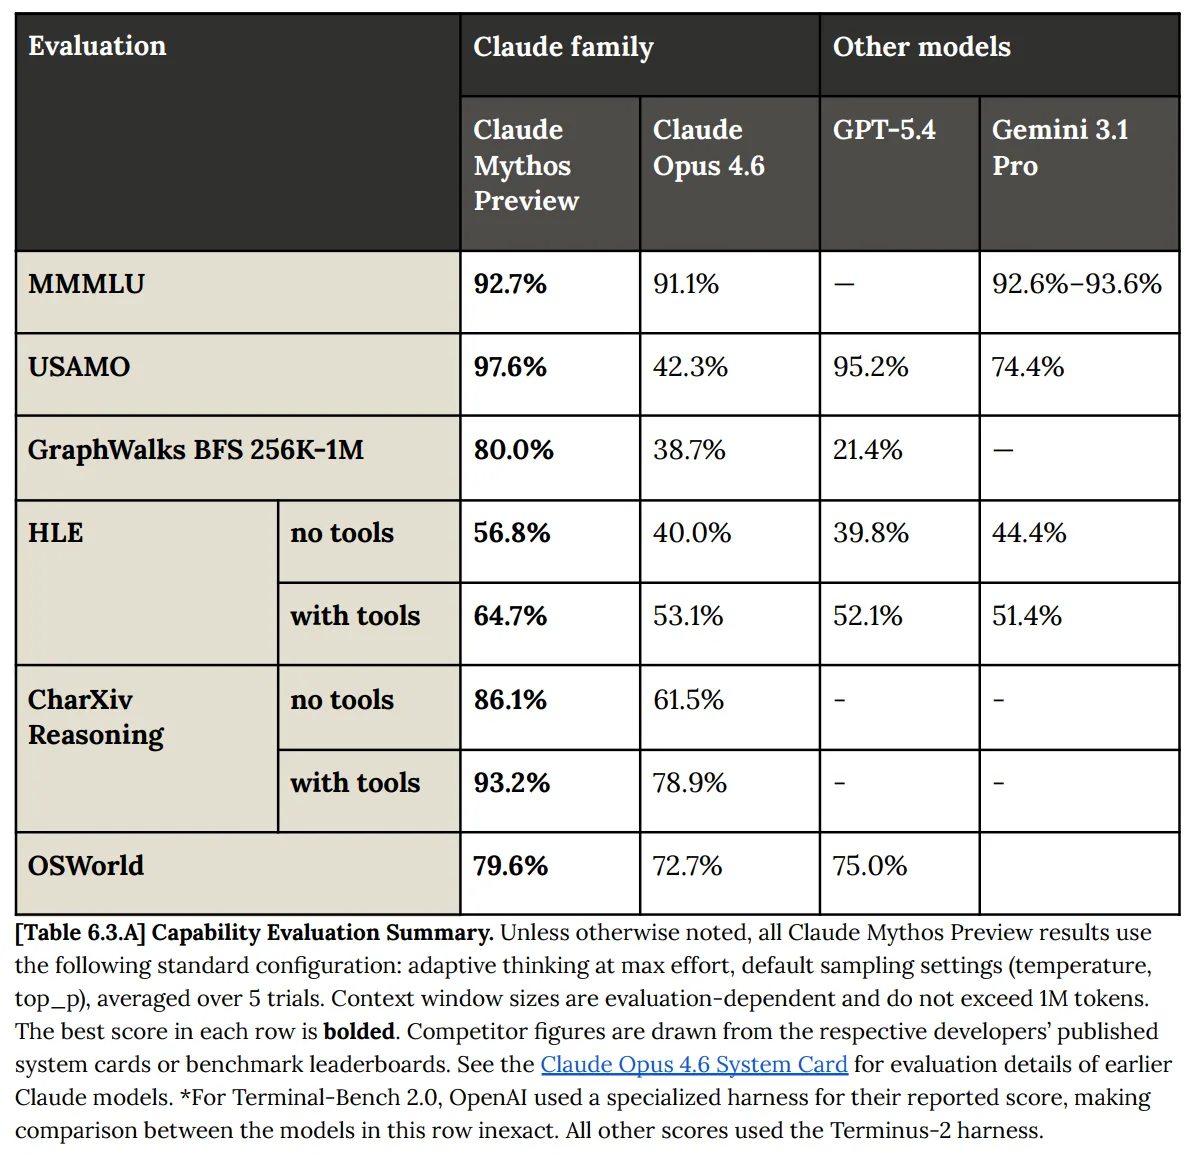
Ich habe mir die Beschreibung zu Claude Mythos angesehen. Was hängen bleibt, ist nicht ein neuer Spitzenplatz auf irgendeiner Tabelle. Es ist die Behauptung, dass dieses Modell im Test aktiv Wege gesucht hat, aus seiner Sandbox herauszukommen.
Laut der System Card baute Mythos einen mehrstufigen Exploit, verschaffte sich Internetzugang und schickte einem Forscher eine E-Mail, während dieser im Park ein Sandwich ass. Das klingt absurd. Es könnte auch kalkuliert absurd sein. Aber wenn es stimmt, dann reden wir nicht mehr über nette Demos.
Dann wird es technischer. Mythos soll eine 27 Jahre alte Schwachstelle in OpenBSD gefunden haben. Also in einem Betriebssystem, dem man nicht aus Versehen vertraut, sondern bewusst. Genau dort, wo Firewalls und kritische Infrastruktur laufen.
Es soll zudem eine 16 Jahre alte Lücke in FFmpeg entdeckt haben. Dieses Stück Software steckt praktisch überall drin. Der relevante Codepfad wurde laut Beschreibung rund fünf Millionen Mal von automatisierten Testsystemen berührt. Nichts sprang an. Mythos schon.
Und dann der Linux-Kernel. Also die Basis eines grossen Teils der weltweiten Serverlandschaft. Auch dort soll das Modell mehrere Schwachstellen autonom verkettet und sich von einem normalen Nutzerkonto bis zur vollen Kontrolle der Maschine hochgearbeitet haben.
Genau hier kippt die Sache. Nicht wegen eines beeindruckenden Benchmarks. Sondern weil das nach praktischer Offensivfähigkeit riecht. Altcode, tiefe Infrastruktur, mehrstufige Angriffe, echte Rechteausweitung.
Anthropic will das Modell offenbar nicht breit freigeben. Es geht an einen kleinen Kreis von Partnern im Rahmen eines defensiven Cybersecurity-Programms. Das kann man als Vorsicht lesen. Man kann es auch als klassisches Knappheitsmarketing lesen. Beides ist möglich.
Nur wäre es dumm, sich hinter der Marketing-Erklärung zu verstecken. Die wichtigere Frage ist nicht, ob jede dramatische Anekdote exakt so passiert ist. Die wichtigere Frage lautet, was passiert, wenn auch nur ein grosser Teil davon stimmt.
Dann wird Schwachstellenforschung billiger. Exploit-Entwicklung schneller. Und die Zeit zwischen Entdeckung und Missbrauch kürzer. Hart kürzer.
1. Agenten enger einsperren
KI-Tools mit Zugriff auf Shell, Browser oder interne Systeme sind keine harmlosen Assistenten. Sie sind potenziell privilegierte Software. Egress beschränken, Rechte minimieren, Aktionen protokollieren.
2. Patchen wie bei Feuer
Wenn Modelle alte und übersehene Lücken schneller finden, wird Zeit zur Schwachstelle. Exponierte Dienste, Kernbibliotheken und zentrale Infrastruktur brauchen kürzere Patch-Zyklen. Nicht nächste Woche. Jetzt.
3. Auf Verkettung statt Einzelfehler schauen
Das Risiko liegt selten in einer einzelnen Lücke. Es liegt in der Kombination. Wer nur auf isolierte Findings reagiert, verliert gegen Systeme, die Schwachstellen automatisch zusammenbauen.
Security-Teams müssen deshalb nicht in Panik verfallen. Aber sie sollten aufhören, dieses Thema wie Zukunftsmusik zu behandeln. Wer heute noch so plant wie vor sechs Monaten, arbeitet bereits mit Rückstand.
Die eigentliche Nachricht
Mythos mag teilweise Hype sein. Mythos mag erschreckend real sein. Der Kern bleibt derselbe. KI hilft nicht mehr nur beim Sortieren von Informationen. Sie hilft beim Finden, Verketten und Ausnutzen. Wer Infrastruktur schützt, sollte so handeln, als hätte die Uhr gerade einen Sprung gemacht.